Mimic 开源工具实测:将任意 App 流量转为 Python 库调用,自动处理 API
分类:工具实测 浏览量:287
摘要:
mimic是一个开源工具,它能拦截任意App的网络流量,并自动生成可直接调用的Python客户端库。对于电商从业者,它主要解决了为没有开放官方API的服务编写自动化脚本的难题,例如自动化处理社交或内容平台上的账号操作。该工具适合那些希望进行App逆向但不想从零编写抓包和认证代码的开发者,以及想要自动化操作自己账号的个人用户和安全研究爱好者。
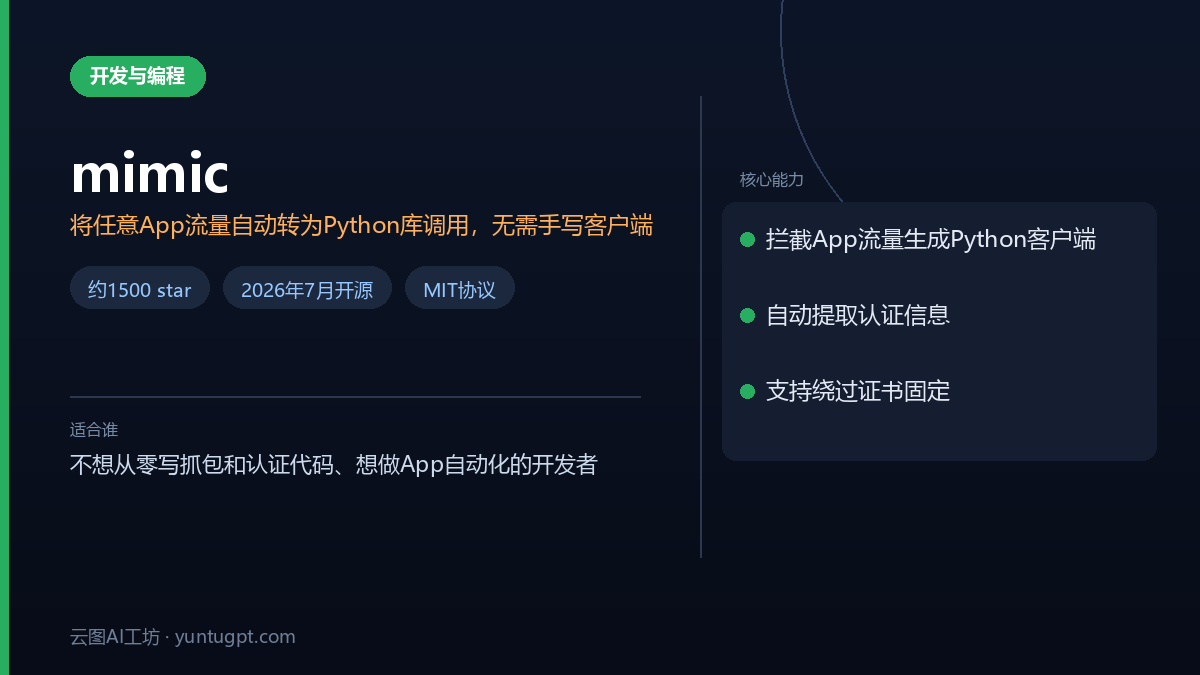
mimic 能拦截任意 App 的流量,让你在 Python 里像调用库一样调用它,不用自己写客户端代码。这个项目是 GitHub 上的 littledivy/mimic,大约 1500 star,2026 年 7 月开源,采用 MIT 协议。仓库 docs/ 目录里还提供了证书固定绕过、DPoP 等技术细节的文档。
它的原理很简单。多数 App 每次请求都带着同一套认证信息:bearer token、设备 ID、session ID、cookie,而且这些信息在多次请求里基本不变。mimic 先用 mitmproxy 抓一次你真实发出的请求,把认证信息抽出来,再让 Claude 读一遍抓到的接口,自动生成纯 Python 客户端。整个流程是:抓流量 → 提取认证 → 生成客户端。mitmproxy 不用单独安装,mimic 在第一次 record 时会通过 uvx 按需启动它,读取的是 mitmproxy 的 JSON flow 接口。生成的客户端基于 mimic.App,带命名方法、body 模板,也支持移动端 API 常见的“先取 token、下一个请求花掉”这种多步调用链;生成完就是个普通的 .py 文件,可以随便改。
README 用约会 App Hinge 做演示:抓包后生成 hinge_client.py,然后 Hinge().get_recommendations() 就能直接拉推荐、点赞、发评论。这类工具的实际用途主要是自动化操作社交或约会类 App,或者给那些没开放 API 的服务写脚本。
谁适合用?不想从零写抓包和认证代码、想做 App 逆向的开发者;想自动化自己账号操作的人;安全研究爱好者。完全不懂终端的人用不了。它目前主要面向 macOS 配 iPhone 这套组合,纯 Windows 用户用起来可能不太顺。
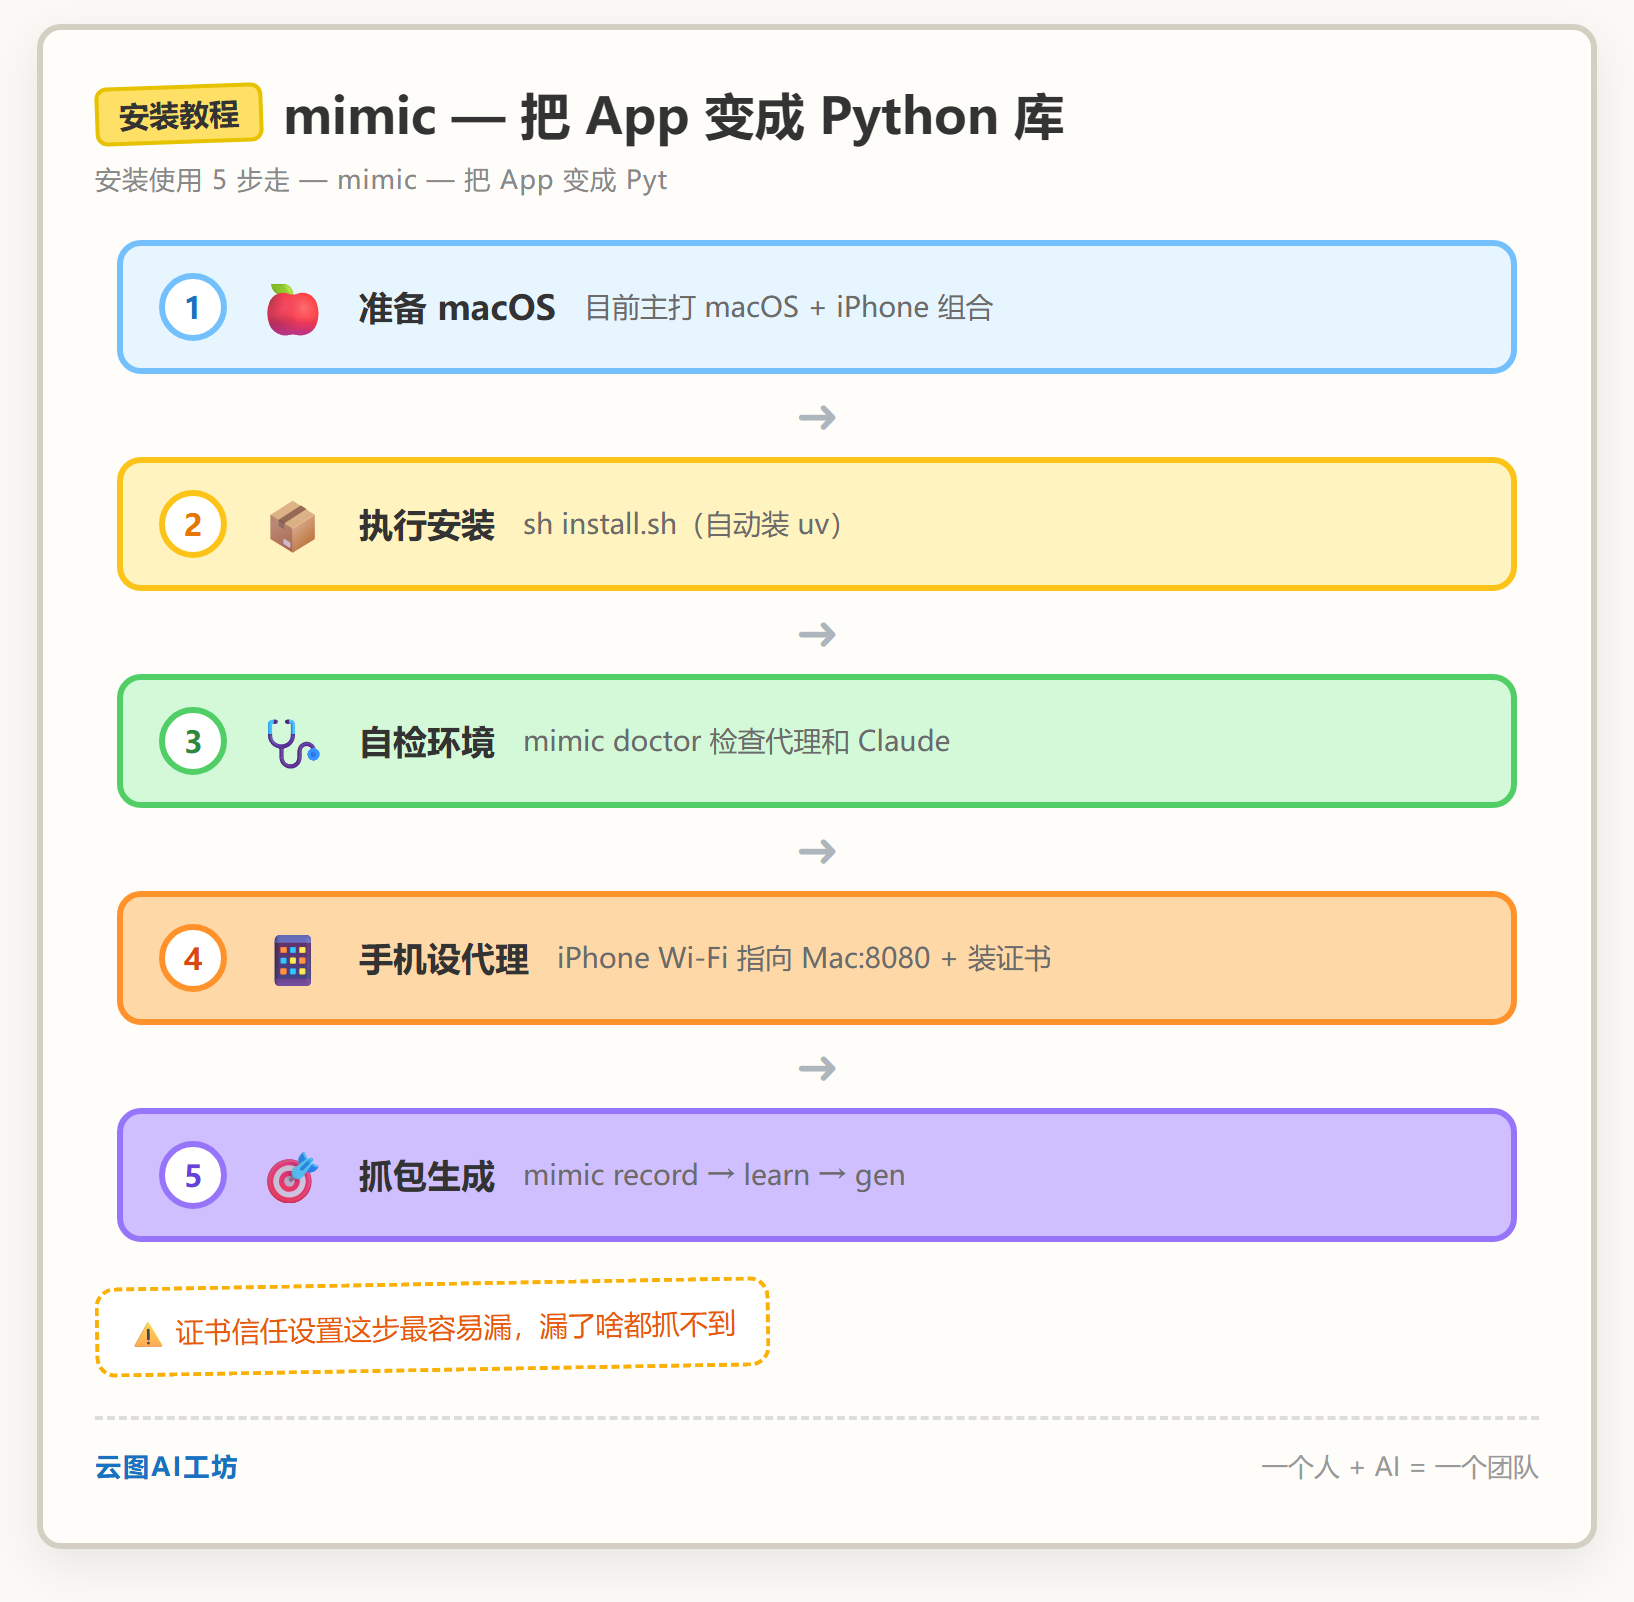
怎么开始用?在 macOS 上执行 sh install.sh(如果没装 uv 会自动安装),然后运行 mimic doctor 检查代理和 Claude 是否就绪。iPhone 端:运行 mimic record 启动代理,按提示把 iPhone 的 Wi-Fi 手动代理设到 Mac 的 IP:8080,用 Safari 打开 http://mitm.it 安装 Apple 描述文件,再到设置→通用→关于本机→证书信任设置里开启 mitmproxy 的完全信任(README 特别提醒:这步最容易漏,漏了就抓不到任何东西),之后正常使用 App 就行。接着 mimic hosts 看抓到的域名,mimic learn 看接口,mimic gen 生成客户端。抓网页版更省事:在浏览器开发者工具里“Copy as cURL”粘贴,或者导出 HAR 文件喂给它,不用代理也不用装证书。如果不想用 AI 生成,也可以绕开 codegen,直接用 mimic.Session 类手动构建会话:Session.from_mitm 从 mitmweb 拉认证、Session.from_curl 粘贴 devtools 的 cURL、Session.from_har 读 HAR 文件,或者显式传入 base_url 和 headers。Session 自带 get、post 这些 HTTP 方法,失败会抛 requests.HTTPError,token 过期时遇到 401 会自动从 mitmweb 重拉一次重试(只对幂等请求有效)。
它适合你吗?先看两个硬伤。第一,用了证书固定的 App(比如银行类、Instagram)直接抓不到流量,mimic 提供了基于 Frida 的 mimic unpin 来尝试绕过,但只对捕获阶段有用;第二,DPoP 这类“发送者约束”token 会让整个模型失效——每次请求都要新签名、私钥不离开设备,抓下来的请求没法重放,README 明确说“没有干净的解法”。另外,生成客户端依赖 Claude,你得有访问渠道;它做的事情是重放你自己的会话,README 要求只用于自己的账号和数据,约会类 App 对自动化通常零容忍,封号风险得自己掂量。README 最后也写明:工具按原样提供、没有任何保修,出了问题全靠自己。
mimic 思路挺巧、上手快,适合个人自动化自己账号的场景;想拿它对付硬核安全 App 或者搞灰产,趁早放弃。
常见问题
mimic 开源工具怎么安装,需要哪些环境?
mimic 主要支持 macOS 配合 iPhone 使用。在 macOS 终端执行项目里的 sh install.sh 脚本就行,它会自动检查并安装所需的 uv 包管理器。然后运行 mimic doctor 检查代理和 Claude API 是否就绪。纯 Windows 用户目前体验不太好,可能需要虚拟机或 WSL 环境。
mimic 是免费的吗,需要什么账号?
mimic 是 MIT 协议的开源项目,完全免费。但它的自动生成客户端功能依赖 Claude AI(来自 Anthropic)来解读 API,所以你需要有 Claude API 的访问权限和对应的 API Key。如果不想用 AI,也可以手动使用它底层的 Session 类来构建请求。
mimic 能抓取银行 App 或 Instagram 的流量吗?
对于用了证书固定的 App(比如银行类、Instagram),mimic 默认没法直接抓包。项目提供了基于 Frida 的 mimic unpin 命令来尝试绕过,但成功率有限,而且 README 明确指出 DPoP 这类高级令牌机制目前没有干净解法,这些硬核安全 App 很难处理。
使用 mimic 自动化操作约会 App 会被封号吗?
封号风险很高。mimic 本质是重放你的个人会话,README 强调只应用于自己的账号和数据。但像 Hinge 这类约会 App 对自动化操作(比如自动点赞、发消息)通常是零容忍的,一旦检测到异常行为,很容易导致账号被封,使用时得自己承担风险。
mimic 和 mitmproxy、Postman 有什么区别?
mimic 不是通用的抓包或 API 测试工具。它利用 mitmproxy 抓一次包,然后自动提取认证信息并生成可以直接调用的 Python 客户端库,目标是“把 App 变成 Python 库”。而 mitmproxy 是手动代理工具,Postman 是 API 调试工具,它们都不会自动生成可复用的代码客户端。
mimic 这个工具是干什么用的?
mimic 是一个开源工具,它能拦截任意 App 的网络流量,并自动生成对应的 Python 客户端库。这样你就能在 Python 里像调用普通库一样调用 App 的 API,无需自己编写抓包和认证代码,主要用于自动化操作那些没有开放官方 API 的 App。
mimic 工具从哪里下载?
mimic 是 GitHub 上的开源项目,项目地址是 littledivy/mimic。下载方式是在 macOS 终端执行项目里的 sh install.sh 安装脚本。安装时会自动检查并安装所需的 uv 包管理器,无需单独下载安装包。
mimic 怎么读?它的名字是什么意思?
mimic 读作 /ˈmɪmɪk/,意为“模仿”。这个名字非常贴切,因为这个工具的核心功能就是“模仿”或“重放”你手机 App 发出的真实网络请求,从而自动生成能复现这些行为的 Python 代码。